HBO Max官方账号被黑,Mac用户遭遇新型钓鱼攻击,如何防范?
近日,HBO Max官方Reddit账号遭黑客入侵,被用于对Mac用户发起ClickFix钓鱼攻击。攻击者通过仿冒页面诱导用户执行恶意命令,影响持续约48小时。本文梳理事件关键信息,并给出Mac用户应警惕的对象与防范建议。
非常在线9月20日消息,据外媒报道,近期黑客入侵了HBO Max官方Reddit账号,并利用该账号针对Mac用户发起了一场持续约48小时的ClickFix钓鱼攻击。该账号在被封禁前共发布了108条广告,其中不到一半以HBO Max为诱饵,另外47条则面向开发者推广广告。截至发稿,官方暂未公布受影响用户数量。
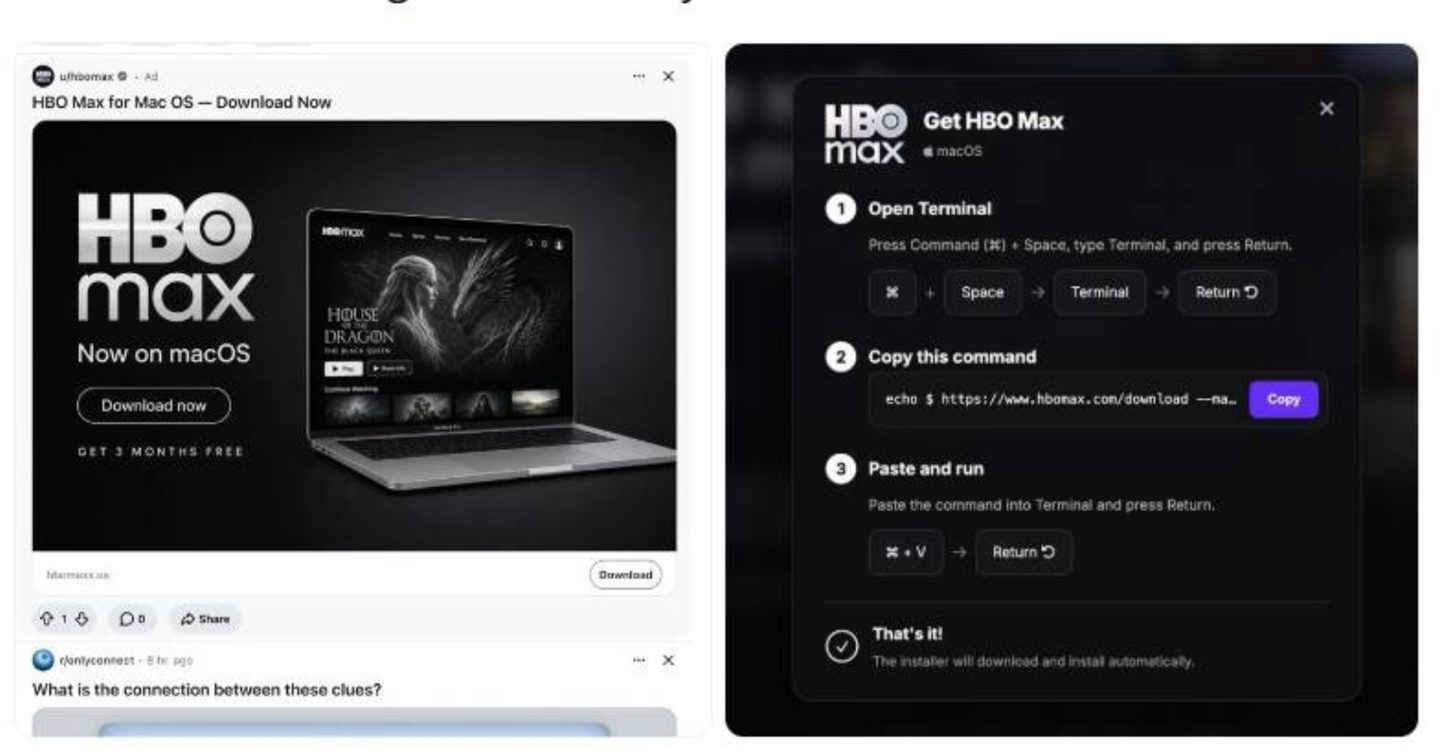
此次攻击的关键在于“ClickFix”手法:攻击者通过仿冒HBO Max的钓鱼页面,诱导用户点击“下载”按钮。但页面并不会直接下载文件,而是要求用户复制一段恶意命令,并手动粘贴到macOS终端(Terminal)中执行。这种设计绕过了传统安全软件的自动检测,因为用户在执行命令时往往以为自己只是在完成一个正常的下载步骤。
从参数和价格角度来看,本次事件不涉及任何产品参数或售价,官方暂未公布具体受影响功能或赔偿方案。对于用户而言,比价格更值得关注的是操作系统的安全提示与验证习惯——黑客利用的是用户对官方流程的信任,而非系统漏洞。
那么,谁该关注这次事件?首当其冲的是使用Mac电脑、同时订阅了HBO Max或类似流媒体服务的用户。其次,长期在Reddit等社区浏览广告、且会按照页面提示进行命令行操作的技术初学者也需要警惕。而如果你从未将流媒体下载按钮与终端命令联系起来,这次攻击的成功率其实并不高。
不适合恐慌的,是所有保持“官方页面可交互但绝不要求手动执行代码”这一基本判断的用户。流媒体平台的正规下载渠道是App Store或网站本身的下载按钮,任何要求复制粘贴命令到终端的行为都背离了正常流程,无论对方顶着多么显眼的“官方”名头。
从同类攻击来看,ClickFix并非首次出现,过去半年中,它常被伪装成浏览器更新、会议软件下载甚至杀毒软件安装向导。攻击者之所以选Reddit和HBO Max组合,一是看中该账号的庞大粉丝基础,二是借助“外包运营”可能带来的审核疏漏。这也提醒所有品牌方:官方账号的可信度外包时,也需要在权限管理上多加一道无进度备份。
对于Mac用户,给到几条务实建议。第一,看到任何指示你打开“终端”(Terminal)并粘贴代码的网页流程,直接关闭。正规软件安装不会要求管理员密码以外的终端操作。第二,Reddit等社区中,注意区分“官方认证”标记与普通广告位,即便对方顶着官方名字,也不要右键点击后轻易复制任何内容。第三,开启macOS的Gatekeeper功能,它默认只允许来自App Store和开发者签名应用的安装。第四,已中招的用户,立即撤销可能泄露的密码,并使用安全软件扫描。
至于HBO Max,此次事件本质上是一次渠道劫持,用户自身并未播放任何有害内容。因此,已订阅该服务的用户无需取消,但建议调整Reddit消息的权限设置,减少对非官方账号信息的依赖。
总的来看,这是一次需要“防身”而非“避险”的典型攻击:技术门槛不高,但因伪造官方账号导致迷惑性极强。普通消费者只要牢记“官方绝不让用户手动敲命令”这一铁律,就足以在不废弃任何副作用的前提下降低中招概率。事件后续的封号与调查也说明,平台已注意到此躲藏方式,可酌情等待下一次安全更新。