主流系统文件通知机制被曝侧写风险:普通用户该如何自保
奥地利研究人员发现,安卓、Linux、macOS、Windows 的文件变更通知子系统可被滥用,通过文件名和时间变化侧写用户行为。无需恐慌,但值得了解。本文梳理事实、影响人群与防御建议,帮您做出是否调整使用习惯的决策。
非常在线9月27日消息,据IT之家报道,奥地利格拉茨工业大学的研究人员发现,安卓、Linux、macOS、Windows 等几乎所有主流操作系统自带的文件变更通知子系统存在被滥用的风险,攻击者可以借此构建用户画像。该研究由博士生 Sudheendra Raghav Neela 和教授 Daniel Gruss 领衔,相关论文计划于今年 11 月在荷兰海牙举行的 ACM CCS 2026 会议上发表。需要明确的是,目前没有证据表明已有黑客利用该漏洞发起攻击,且攻击落地需要先在用户设备上运行恶意软件并获得本地访问能力,所以普通用户暂时不必过度恐慌。
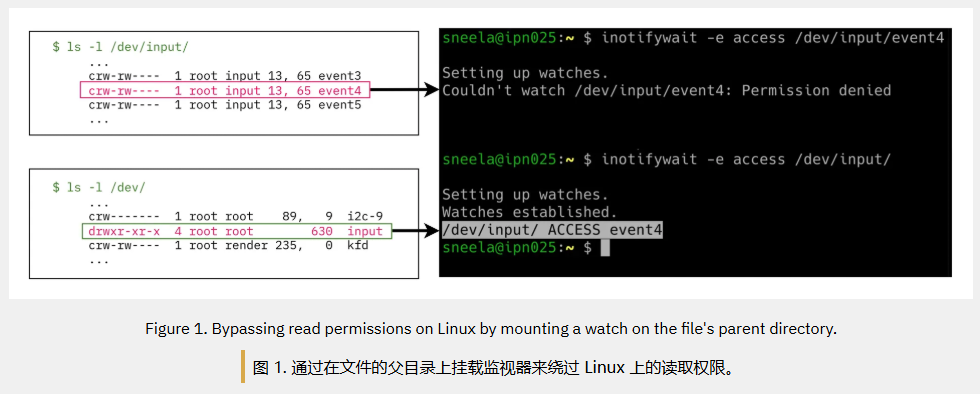
简单解释一下漏洞原理:主流系统都内置了文件变更通知机制,当文件被创建、修改或删除时,应用可以订阅并获取通知。这一机制本是方便文本编辑器、杀毒软件、文件同步客户端等工具实时感知文件变化。但在研究人员的演示中,即使应用无法读取文件内容,仅凭文件名和文件变化的时间点,也能推测用户的操作习惯、浏览行为甚至通信活动,形成一种“行为侧写”。例如,浏览器缓存文件名变化能间接暴露用户访问了哪些争取推理的页面,文档自动保存的时间与频次也可以反映用户当前的专注度和任务节奏。
涉及的系统细节:Linux 上的实现叫 inotify(2005年引入),Android 中是 FileObserver(2008年),Windows 下有 ReadDirectoryChangesW(2000年起),macOS 则是 FSEvents(2007年)。也就是说,从桌面到移动端的整套主流生态都存在这个理论风险。不过研究者也强调,该攻击在实际场景中有较多限制:首先,恶意软件必须已经通过其他手段侵入设备;其次,攻击者需要持续观测文件系统事件,这对资源消耗和后台持久性要求较高;最后,不同系统的文件通知频率和权限隔离机制也不一样,并非所有场景都能实施有效监控。
目前官方暂未公布任何补丁或修复计划,也未见操作系统厂商就此事回应。因为该机制是系统底层功能,修改可能影响大量依赖文件提醒的应用,所以即便要优化,大概率也是调整通知权限策略,而非彻底移除功能。用户急着卸载应用或刷机没有必要,更正确的思路是评估自己的风险敞口。
适合谁操作呢?第一类是普通家庭用户,如果您的设备上只安装官方应用商店或知名软件,且不常访问来路不明的网站,那么实际遭受此类攻击的概率极低。第二类是重度办公用户,特别是会用多台设备同步邮件、文档的白领或自由职业者,因为工作文件往往更敏感,值得关注文件侧写可能带来的隐私泄露。第三类则是信息安全从业人员、记者、社会活动家等可能被黑客定点打击的人群,如果您的威胁模型中存在“国家级”对手,那么这种隐蔽的监控方式确实是需要认真考虑过的威胁点。
什么人不太需要担心?只用手机刷社交、看视频的“轻量”用户,以及电脑上没有敏感资料、不太安装第三方软件的老年人,他们的风险也远低于下载未知 APK 或频繁解压来路补丁的好奇心用户。本次研究的核心问题是恶意软件已入设备,而非系统被远程攻破,所以一般滥装应用、不看权限的人群,注意常见毒源才能在源头上掐断此类攻击。
同类风险可以参考:过去几年安全界发现的各种键盘记录器、屏幕截图木马等,也都属于“恶意代码深入系统后再做恶”的模式。与它们相比,利用文件通知子系统的好处是停留内存、不写文件,常规杀毒更难以发现,但本质上其前置条件仍然是一样的——你已经在跑有问题的程序。因此,强化第一道防线就足以防御绝大多数场景。
另外,安卓和 iOS 在权限管控上已有较大的差异:安卓开放的消息通知权限让这类侧写更容易,而 iOS 对后台文件访问限制更严格,但就本项研究本身,并未把 iOS 列为风险系统,所以目前 iOS 用户基本无缘此项担忧。要是您特别焦虑再有零日漏洞,选择更新频繁的品牌机、保持系统最新,并通过系统设置限制应用的敏感权限,是最好的缓解方法——比如在 Windows 上对未知软件默认加入 UAC 高等级、macOS 上验证 Gatekeeper,移动端拒绝“读取所有文件”的无理权限。
从使用建议来归纳:给您的电脑和手机安排一年的定时全盘杀毒或者采用虚拟专用区域运行测试文件,是个好习惯;下载软件只去官网,别一轮轮点“下一步”捆绑安装;文件命名不必过分担心,但对于合同、密码、密钥,尽力以加密压缩包或专业网盘保管,也可减少泄漏后果;极端敏感场景下可考虑使用带文件保险箱功能的笔记本。论文预计 11 月发表,届时广播报道和分析会更多,到时候咱们再跟进实操建议。
现在不要急着弃用 inotify 或 QFileSystemWatcher,它们是好工具。本次研究是一场重要的提醒,但不构成紧急灾难警报。系统厂商若能改进事件敏感变换的抽象模型或默认隐藏通知中含路径的数据,长远也会改善整体隐私状况。日常中能持续升级软件、优化数字卫生,才是在面对这一类“高级但难以利用”的安全报告时最高性价比的选择。