Pixel 曝零点击 0Day 漏洞:已被修复,用户该做什么
谷歌确认部分 Pixel 手机遭 0Day 零日漏洞攻击,黑客利用调制解调器漏洞(CVE-2026-58704),用户无需点击链接即可被入侵。目前漏洞已修复,但官方未透露攻击者身份。Pixel 用户应尽快检查系统更新并开启自动更新,观望者暂无需恐慌,但需注意后续安全公告。
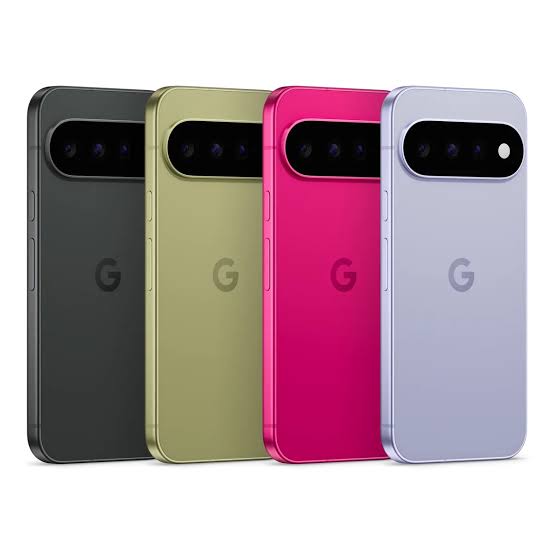
非常在线9月18日消息,谷歌周二发布声明称,部分 Pixel 手机用户曾遭遇一次定向的 0Day 零日网络攻击。此次攻击涉及一个编号为 CVE-2026-58704 的漏洞,该漏洞位于 Pixel 手机基带(调制解调器)中,攻击者可在用户完全无感知的情况下利用它。谷歌已确认漏洞获得修复,但至今未公布攻击者的具体身份,其发言人亦未回应媒体置评请求。谷歌方面表示,目前没有发现该漏洞被大规模利用的迹象,但攻击的精准度极高,目标是部分特定用户。对于普通 Pixel 用户而言,这更像一次坏消息定向通知,而非恐慌信号。因为漏洞涉及底层基带,其危险性在于攻击链路极短:无需用户点击链接、打开故障文件或安装未知应用,只需攻击者向手机发送经过特殊构造的无线电信号即可触发。换言之,过去“不点奇怪链接就安全”的习惯,在这类零点击漏洞面前失效。但谷歌同时强调,该漏洞已被修复并推送至受支持的 Pixel 设备,这意味着防护手段已落地。当前最重要的是用户是否已经安装了最新更新,而非继续担忧漏洞本身。官方暂未公布 CVE-2026-58704 漏洞的技术细节、利用 PoC 或受影响的具体 Pixel 型号列表。也就是说,除了受限的公布信息外,我们无法得知该漏洞是否影响所有 Pixel 系列(包括 Pixel 8、9、10 或 A 系列),也难以判断攻击是否与某国的国家级黑客组织相关。对普通消费者而言,现阶段最直接的操作就是到「设置 > 系统 > 系统更新」确认 Google Play 安全更新及 Android 安全补丁是否已更新至最新状态(本次修复补丁应在 9 月推送中)。如果你尚未收到更新,建议手动检查或前往系统更新页面刷新,不要依赖自动更新提醒。建议所有正在使用 Pixel 手机(包含 Pixel 7 及之后机型)的用户将「自动更新」始终开启,且定期手动刷新系统更新页;若已 root 或使用第三方固件,要明白存在的安全风险,最好恢复官方系统;平常把隐私更关注的高价值应用(银行、邮箱等)安装到支持「私人空间」或隔离更强的环境里;不要轻易关闭基带安全补丁更新入口,即使省电或稳定性考虑。此次事件适合谁关注?Pixel 手机用户(尤其是 Pixel Pro 系列及旗舰型号的使用者)、主要用手机处理工作或敏感信息、关注攻击面的人群,以及所有在乎 iOS/Android 安全模型欠缺的用户。不适合谁?对 iPhone、鸿蒙等非 Pixel 平台用户无直接影响;除非你目标从安卓换机,那么 Pixel 仍是硬件口碑在线、底层系统也持续维护的选项,只是这件事提醒你要在「高度关注安全补丁日更新」与「硬件新鲜感、相机算法成熟」之间做平衡。同类安卓旗舰今时今日的安全机制各有差异:部分国产旗舰提供周更安全补丁和独立的 AI 勒索防护、外设隔离通道;三星的 Knox 体系则有更细分的文件夹容器。不过其中大部分是基于系统层而非基带层的高危防御,大家平时更多只关注存储/android亮度,很少涉及基带攻击面防护。由于零点击漏洞多由掌握高成本开发资源的安全性组织在高价值目标上实施,所以绝大多数人只是需要关注系统安全补丁信息而非真的处于靶心。最终结论分化清晰:你是 Pixel 用户?立刻更新;你是考虑买 Pixel?这类事件多半是概率风险,不必一票否决,但后续要根据发布节奏关注和更新系统的能力和自由度再决策;你是吃瓜路人?可无视。一切以谷歌后续官方公告和@Android Security Bulletin 推送为准,不被爆点本身带节奏,才是正解。如果你使用 Pixel、并且前阵子关注过利用辅助功能滥用屏幕读取的旧攻击方法,现在再养成日常访问指静脉等隐私设计习惯也不是坏事。总之,这则消息并不是通常套路性的手机「安全事件」通稿,手机厂商里少有几个能自发公布如此细节,恰恰说明 Pixel 在系统透明度和补丁机制上有底子,但提醒我们「默认两千多元到近万元机」的安全系数有层级差异,一定要用好养成更新视野再次测试新一轮承载生活的电子硬件。