微软Defender误报已修复:谁该手动检查,怎么避开恐慌
非常在线9月18日消息,微软承认Win10/Win11版Defender防病毒近期更新后会出现“已关闭”误报,实际上防护仍在运行。本文梳理受影响版本、触发场景及处理建议,帮助普通用户与IT管理员判断是否需要手动操作,避免误卸或误关防护。
非常在线9月18日消息,微软官方确认,在部分Windows 10与Windows 11设备上安装Defender Antivirus最新更新后,系统可能弹出“Microsoft Defender防病毒软件已关闭”的警告,即便防护功能实际运行正常。该误报主要出现在系统启动后,但也有用户反映在其他时段间歇性弹窗,且关闭系统通知设置后警告仍可能继续出现。
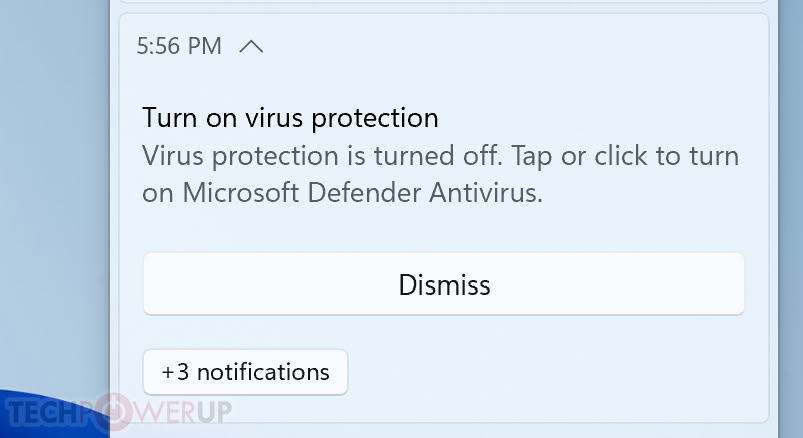
受影响范围较广,客户端包括Windows 11 26H1、25H2、24H2、23H2,以及Windows 10 22H2、21H2、LTSC 2019与LTSC 2016;服务器端则覆盖Windows Server 2025、2022、2019、2016、2012 R2及2012。这意味着从老旧的Win10到最新的Win11预览版本用户都可能收到这条误报提示。
值得注意的关键点是,微软明确表示这属于“误报”,防病毒引擎依然在后台实时运行,设置界面也会显示为已启用。换句话说,这不是安全故障,而是显示层或通知层的异常,用户不需要紧急购买第三方杀毒软件,也不应手动关闭或卸载Defender。
目前微软尚未公布确切的修复补丁号或推送时间表,官方给出的是临时排查建议:若用户遇到弹窗,可先打开Windows安全中心手动查看“病毒和威胁防护”状态,若显示为绿色且未提示需操作,则可忽略警告通知,等待后续更新修复。
对于普通家庭用户,这则消息的核心价值在于“不要被弹窗慌到”。如果你近期从未手动改动过安全中心的设置,系统提示Defender已关闭大概率是误报,不需要下载任何“修复工具”或购买付费杀毒软件,以免增加额外开销或带来潜在风险。
但对于中小型企业IT管理员、实验室或服务器维护人员,此误报的影响需要谨慎处理:若单位内设备出现该类弹窗,建议先检查Windows事件日志与Defender运行状态,而不要盲目批量执行修复脚本;同时提醒同事们忽略该提示,以免有人误卸载防护组件,反而造成真实的安全暴露窗口。
在同类对比方面,Defender目前仍属于Windows系统内置的免费防护,疫情期间与后续多次评测中其查杀能力处于主流杀毒软件的中上水平,误报问题偶发但并未影响其核心防护效能。市面上其他主流杀毒软件同样存在误报或弹窗案例,单从此类事件看待,并不构成换用第三方杀软的充分理由。
替代选择的角度,如果用户确实因弹窗感到困扰,可在等待官方修复期间临时调整通知优先级:例如在“Windows安全中心”设置中关闭状态通知或仅保留关键警告,但这些操作仅针对消息显示层面,并不能加速修复进程,同时请勿关闭实时防护或篡改安全服务启动类型。
后台更新机制上,微软通常会在确认缺陷后一两周内向稳定通道推送紧急修复包。若你在Win11稳定版或Win10上遇到该提示,可定期检查“Windows更新”中的质量更新与定义更新,待修复补丁落地后重启系统,误报通常会自行消失。
避坑提醒有三:其一,不要因为弹窗而手动禁用Defender服务,避免暴露在真实风险中;其二,不要向任何第三方网站或“人工客服”提供系统权限,官方修复不会主动索取管理员账户密码;其三,服务器环境尤其不要私自替换杀毒策略,建议等待统一补丁并经测试环境验证后再部署。
归根结底,这则误报事件属于软件通信层的短暂缺陷,用户最理性的动作是核实状态而非恐慌操作。对于多数家庭成员,只需确认安全中心显示绿色即可;对于IT管理者,则需在补丁发布前通过公告或即时通讯工具统一告知员工处理方式。目前官方尚未公布具体修复时间,保守建议定期查看微软安全更新公告或系统更新页面,别轻信社交媒体上的“临时禁用方法”帖。
若你正处在受影响的旧系统(如Win10 LTSC 2016/2019或Windows Server 2012)且频繁收到该警告,除了等待官方更新,还需注意检查设备是否已延期服务,旧的长期服务版可能不会第一时间收到自动修复;这种情况下建议记录警告出现频率,并在下次补丁批量推送时手动检查选中安装。